O que é VPC na AWS: sub-rede, route table e internet gateway
Quando você cria a conta na AWS, já existe uma VPC pronta em cada região: é a sua rede lá dentro. Neste texto você vê o que são faixa de IP, sub-rede, route table e internet gateway, e por que uma instância sem IP público não fala com a internet.
A VPC: a sua rede dentro da região
A VPC padrão já vem criada em cada região. Se você apagar a da região, pode criar uma nova: ela é só uma rede.
Você também pode desativar as regiões que não vai usar. Quem só quer trabalhar na Virgínia pode deixar as outras de lado.
A região importa porque, ao usar um serviço como o EC2, você enxerga uma região por vez. Alguns serviços são globais e mostram tudo; outros são regionais e mostram só aquela região.
Cada VPC tem uma faixa de IPs. No desenho eu usei 172.30.0.0/16. Não perca tempo decorando essas faixas: você vê uma vez, se acostuma e segue.
Sub-redes: uma faixa de IPs por zona de disponibilidade
Dentro da faixa da VPC você constrói as sub-redes. A razão principal é escolher em qual zona de disponibilidade (AZ) a aplicação vai rodar. É isso que garante a alta disponibilidade.
Na Virgínia a VPC padrão tem, se não me engano, 6 sub-redes; no desenho, para simplificar, usei 3: A, B e C. Cada sub-rede ganha uma faixa dentro da VPC. A da zona A ficou com 172.30.0.0/24 e a da zona B com 172.30.1.0/24.
O número depois da barra diz quantos IPs a sub-rede libera. Existe uma conta para isso, e a interface nova do console da VPC mostra o resultado visualmente. No desenho, anotei 0/254 ao lado do /24. A conta exata: um /24 tem 256 endereços, e a AWS reserva 5 em toda sub-rede (os quatro primeiros e o último), então sobram 251 para usar (documentação da AWS).
Toda instância lançada numa sub-rede recebe um IP privado dessa faixa. A primeira máquina pode ganhar o final 15, a seguinte o 16, e assim por diante. Esse IP é privado e fixo daquela máquina desde o lançamento: ele não muda.
Route table: o que pode trafegar na sub-rede
Ao criar uma sub-rede, entra em cena outro recurso da VPC, a route table. É uma tabela que você associa à sub-rede para dizer o que pode trafegar dentro dela.
Por padrão ela tem uma linha de tráfego local, que libera o acesso a tudo que está na VPC. Duas sub-redes com a mesma tabela conseguem se pingar, desde que o security group permita.
Internet gateway: a saída para a internet
Para as instâncias de uma sub-rede terem internet e IP público, você precisa anexar um recurso chamado internet gateway. A analogia que eu uso é o roteador da sua casa.
Seu computador ligado ao roteador tem um IP "frio", o da rede interna. Quando ele se conecta à internet, tem também um IP "quente", o da internet. O internet gateway faz o papel desse roteador. A ligação com a sub-rede é feita pela route table.
Quando você lança uma instância e pede IP público, a AWS verifica se há internet gateway. Se há, libera o IP público.
IP público, IP privado e Elastic IP
Você reconhece o IP privado pelo começo: na aula citei os que começam por 10, 172 e 192 como faixas privadas. No console do EC2, a instância mostra os dois: o IPv4 público e o IPv4 privado.
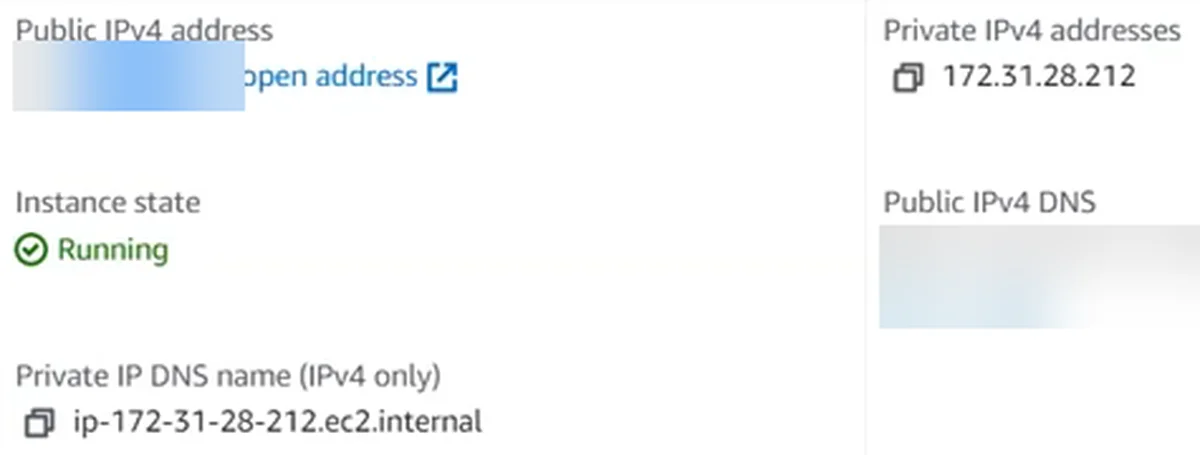
Para ter um IP público fixo, use o Elastic IP. Você configura a instância para assumir sempre esse IP, sempre que ela nascer ou for reiniciada.
Por que o IP público faz falta? Para entrar na instância por SSH, ela precisa de IP público; só com IP privado, ela é como uma casa sem internet. O mesmo vale para a instância sair: no ECS, a instância precisa falar com a API do ECS, que é da AWS e não está na sua rede privada, para ser registrada no cluster. Sem IP público ela não chega lá, e a instância não aparece registrada. Aconteceu com duas pessoas na turma, e a minha pergunta era sempre a mesma: a máquina tem IP público?
VPC peering: falar com outra VPC sem passar pela internet
Digamos que a sua máquina precisa falar com outra, em outra região ou outra conta. Há dois caminhos: a internet ou um canal fechado entre as duas redes, o VPC peering.
Pela internet, você usa o IP público da outra máquina e o tráfego passa pelo internet gateway. Com o peering configurado e a resolução de DNS público ligada, esse mesmo endereço público é resolvido para o IP privado da outra máquina, dentro da rede, e o tráfego segue pelo canal, sem internet.
Por isso, se você tirar o internet gateway da VPC, a máquina perde a internet, mas a comunicação pelo peering continua. O peering não é automático: você precisa configurar. Como teste, quando chegar mais fundo em VPC, tire a rota do internet gateway da route table e veja se a comunicação continua.
Checklist
- Defina a faixa de IP da VPC (/16 no exemplo) e uma faixa dentro dela para cada sub-rede (/24).
- Crie uma sub-rede por zona de disponibilidade em que a aplicação vai rodar.
- Confira na route table a linha de tráfego local.
- Anexe um internet gateway à VPC se as instâncias precisam de internet.
- Para entrar por SSH ou registrar no ECS, confirme que a instância tem IP público.
- Se precisa de IP público fixo, use Elastic IP e não deixe nenhum alocado sem uso: a AWS cobra.
A rede da AWS vira desenho: a faixa da VPC, uma sub-rede por zona e a saída pelo internet gateway.
O que os alunos dizem
“A Formação AWS me deu segurança técnica para voltar ao mercado e ser a escolha certa para a empresa.”
Flávio Lucena, Gestor de TI
Ver depoimento
“Depois do layoff, percebi que o mercado exigia AWS e eu não sabia nem por onde começar.”
Gisele, Desenvolvedora Java Sênior
Ver depoimento
“A metodologia da Formação AWS mudou tudo pra mim. Foi ela que consolidou meu conhecimento, me deu segurança e me levou a conquistar a vaga de Engenheiro de Cloud dentro da minha própria empresa.”
Harnon Ramalho, Engenheiro de Cloud
Ver depoimento
Formação AWS
Aprenda AWS e IA na prática, com projeto real e acompanhamento. Converse com o time sobre a Formação AWS.
Agende uma conversaPrefere assistir?
A aula completa (16 min) está no canal Domine AWS. O vídeo toca aqui mesmo.