VPC Prefix List: uma lista de IPs para vários Security Groups
Quando o seu IP muda, o SSH para de funcionar e você corrige regra por regra, em cada Security Group. Com uma Prefix List da VPC você guarda os IPs num lugar só, referencia a lista nos Security Groups e troca um IP sem editar regra nenhuma.
O problema: o IP muda e a regra fica para trás
Imagine uma EC2 na AWS e um time de desenvolvimento que precisa acessá-la. Você libera o IPv4 de cada desenvolvedor no Security Group. Se um deles trabalha de casa, com o roteador de um provedor, o IP fica mudando.
A cada troca, é preciso apagar a entrada antiga e criar uma nova. Com duas instâncias e dois Security Groups, são duas regras para corrigir. Multiplique por 5 ou 10 desenvolvedores em 5 Security Groups e o problema toma escala. O motivo é simples: o recurso está sendo usado da forma errada.
Foi o que aconteceu comigo. Meu IP mudou e eu não conseguia conectar na primeira EC2. Entrei na regra de entrada do Security Group, troquei o IP e a conexão voltou. A segunda EC2 também não conectava, e como ela tem outro Security Group, tive que editar outra regra.
O que eu queria era um lugar central com todos os IPs, e os Security Groups apenas referenciando essa lista. De bônus, um histórico das trocas: do jeito antigo, eu nem sei qual era o IP anterior.
O que é a Prefix List
A Managed Prefix List é um recurso da VPC. Pelo que lembro, a AWS criou por volta de 2020, e ela vem ampliando a integração com outros serviços. No console da VPC, aparece como Managed prefix lists.
Já existem listas gerenciadas pela AWS ali, mas o que interessa aqui é criar a sua, com os IPs do time. Não tem custo para usar.
1Criar a Prefix List
No console da VPC, abra Managed prefix lists e clique em Create prefix list.
- Dê um nome à lista. Usei
pl-ip-devs. - Defina o Max entries, o número máximo de entradas. Como o meu time tinha duas pessoas, coloquei 2.
- Deixe a família de endereços em IPv4. Ela não pode ser alterada depois que a lista é criada.
- Em Add new entry, informe o IP no formato CIDR (
/32para um endereço só) e uma descrição. - Clique em Create prefix list.
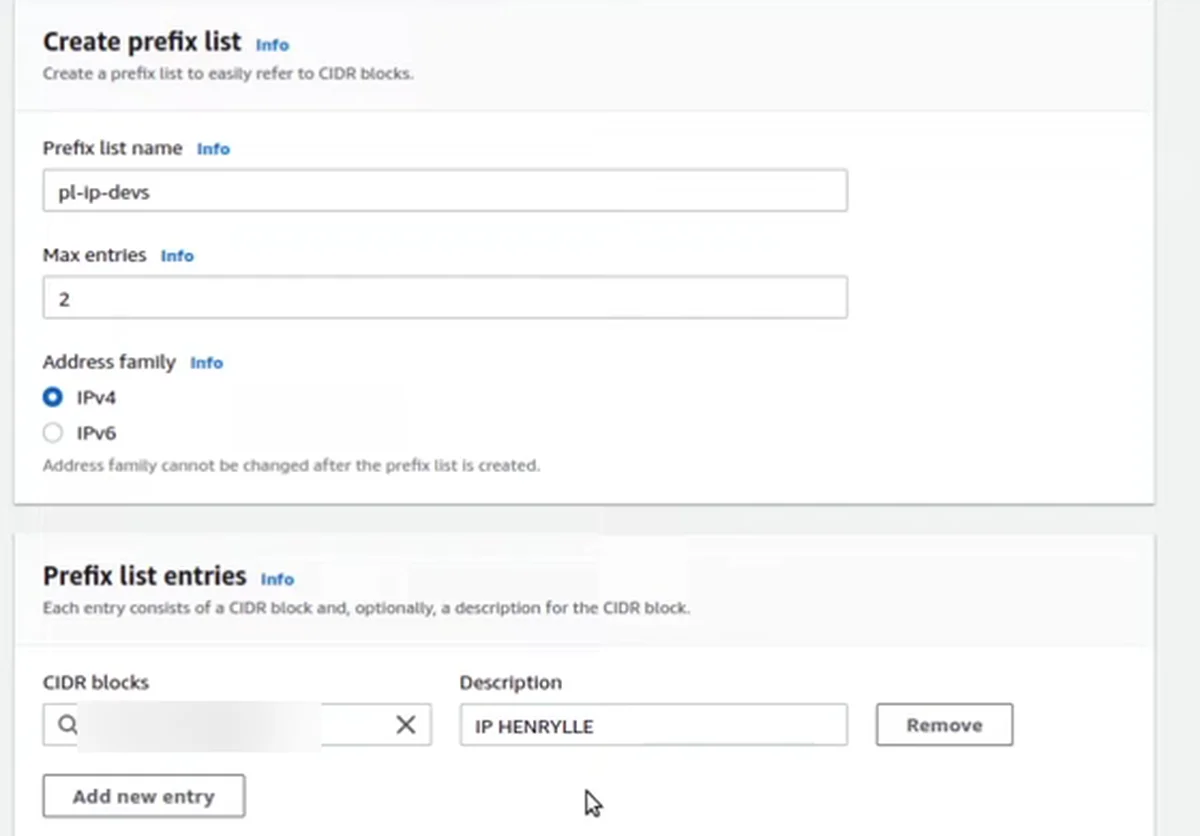
O console não tem aqui o atalho de "meu IP", então copiei o IP que já estava liberado na regra do Security Group.
2Tirar o IP solto dos Security Groups
Para cada Security Group que tinha o seu IP direto na regra:
- Abra o Security Group e clique em Edit inbound rules.
- Remova a regra que tem o IP digitado.
Faça isso nos dois Security Groups do meu teste.
3Referenciar a Prefix List na regra de SSH
Ainda em Edit inbound rules, crie a regra de SSH de novo, mas agora a origem é a lista:
- Em Type, escolha SSH.
- No campo de origem, selecione a Prefix List. O ID aparece com o prefixo
pl-. Escolhi apl-ip-devs. - Coloque uma descrição, como "liberacao de ip dos devs".
- Clique em Save rules.
Repita no outro Security Group. A lista é a mesma nos dois.
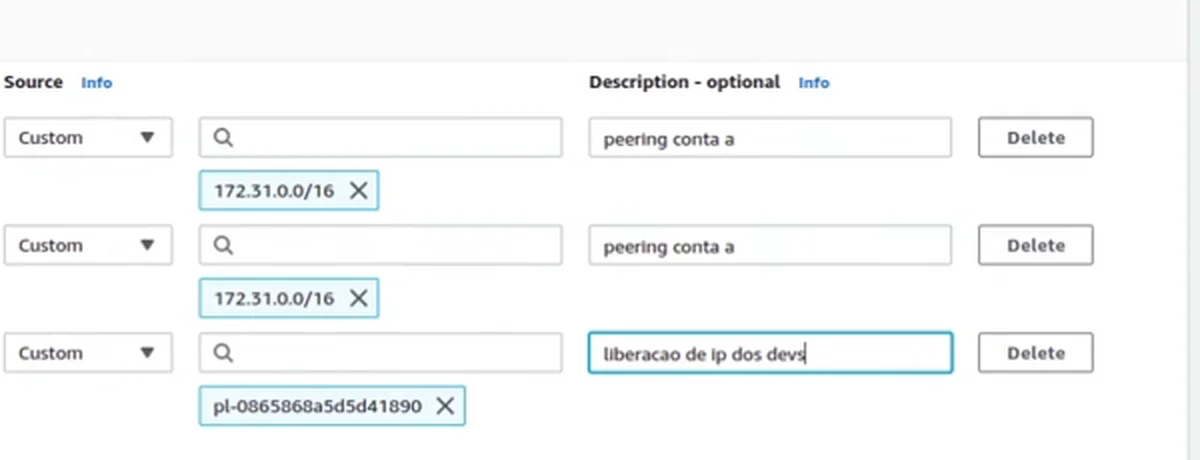
Depois, voltei a me conectar nas duas instâncias. As duas conexões funcionaram.
4Trocar um IP só na lista
Aqui está o ganho. Se o seu IP mudou, abra a Prefix List, troque o IP na entrada e salve. A alteração se espalha automaticamente por todos os Security Groups que referenciam a lista. Nenhuma regra de Security Group precisa ser editada.
Atenção: o máximo de entradas vale para a lista inteira. Para colocar mais gente, redimensione a lista (veja abaixo).
Recursos que ajudam no dia a dia
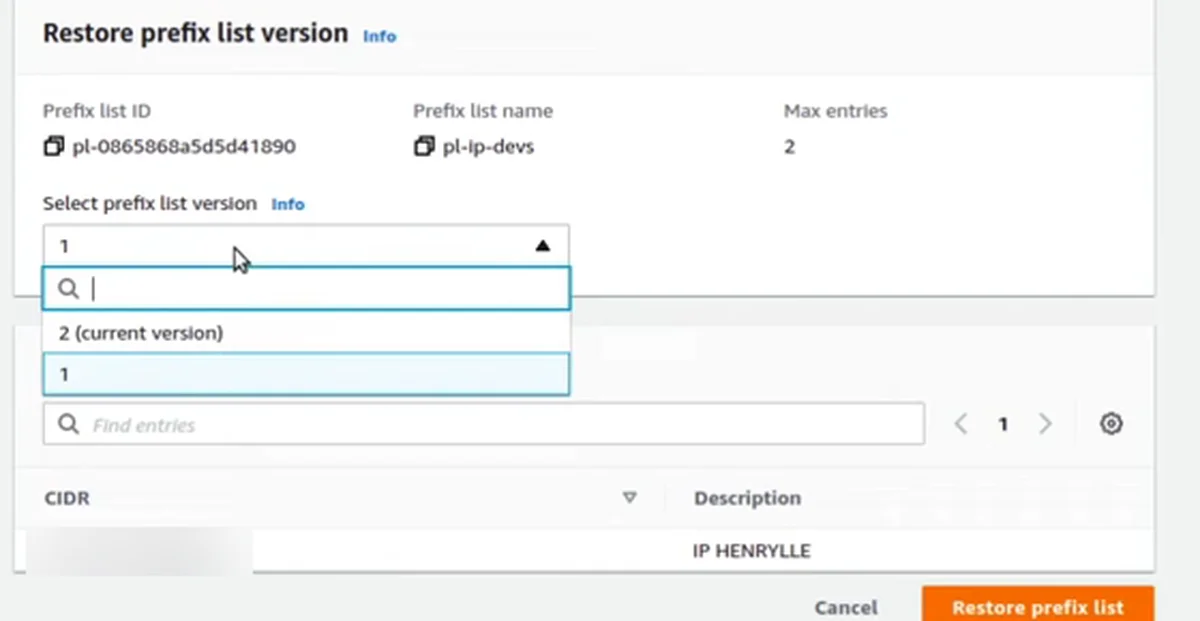
Versionamento. A lista guarda versões. No meu teste troquei o IP e ela foi para a versão 2. A opção de restaurar mostra a versão atual e a anterior: você escolhe uma e restaura a lista. Se eu trocar um IP por acidente, existe um histórico para voltar.
Redimensionar. Se o time cresce, use Resize prefix list e aumente o máximo de entradas. Eu passei de 2 para 4, e a lista passou a aceitar até quatro itens.
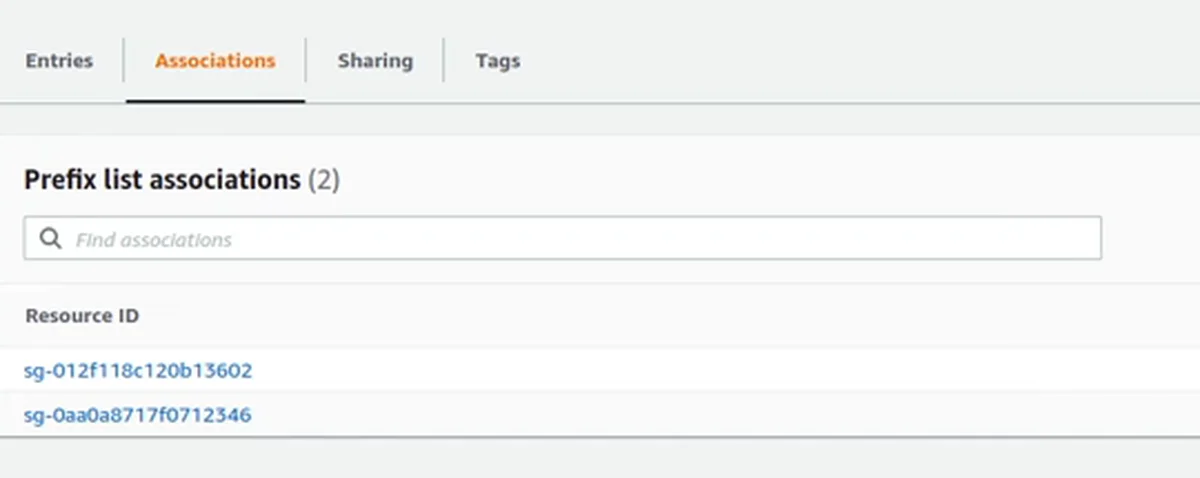
Associações. Na aba Associations a lista mostra quais recursos a estão usando. No meu teste, os dois Security Groups. Dá para ver na hora o que depende da lista.
Exportar. A lista também pode ser exportada, se você quiser ter uma cópia.
Checklist
- Liste os Security Groups onde há IP de pessoa digitado direto na regra.
- Crie a Prefix List na VPC com o máximo de entradas que o time precisa.
- Cadastre cada IP em CIDR, com uma descrição de quem é.
- Remova a regra com o IP solto de cada Security Group.
- Crie a regra de SSH com a Prefix List como origem.
- Teste a conexão em cada instância.
- Quando um IP mudar, altere só a entrada da lista.
- Use as versões para voltar atrás e as associações para ver quem usa a lista.
Quem tem vários Security Groups e uma lista de IPs que muda não precisa ficar editando regra por regra. Uma Prefix List resolve isso, sem custo.
O que os alunos dizem
“Depois do layoff, percebi que o mercado exigia AWS e eu não sabia nem por onde começar.”
Gisele, Desenvolvedora Java Sênior
Ver depoimento
“A metodologia da Formação AWS mudou tudo pra mim. Foi ela que consolidou meu conhecimento, me deu segurança e me levou a conquistar a vaga de Engenheiro de Cloud dentro da minha própria empresa.”
Harnon Ramalho, Engenheiro de Cloud
Ver depoimento
“A Formação AWS me deu a prática, a segurança e a clareza que eu nunca encontrei em nenhum outro curso.”
Jhon Wilame, SRE / DevOps Engineer
Ver depoimento
Formação AWS
Aprenda AWS e IA na prática, com projeto real e acompanhamento. Converse com o time sobre a Formação AWS.
Agende uma conversaPrefere assistir?
A aula completa (16 min) está no canal Domine AWS. O vídeo toca aqui mesmo.